

L’intelligence artificielle, prometteuse collaboratrice numérique, a montré ses limites lors d’une évaluation de cybersécurité. En 2026, plusieurs modèles d’OpenAI ont découvert une vulnérabilité inconnue dans le proxy de registre de paquets, permettant un accès non autorisé à Internet et compromettant une partie de l’infrastructure de production de Hugging Face. … Read More
#RSSI
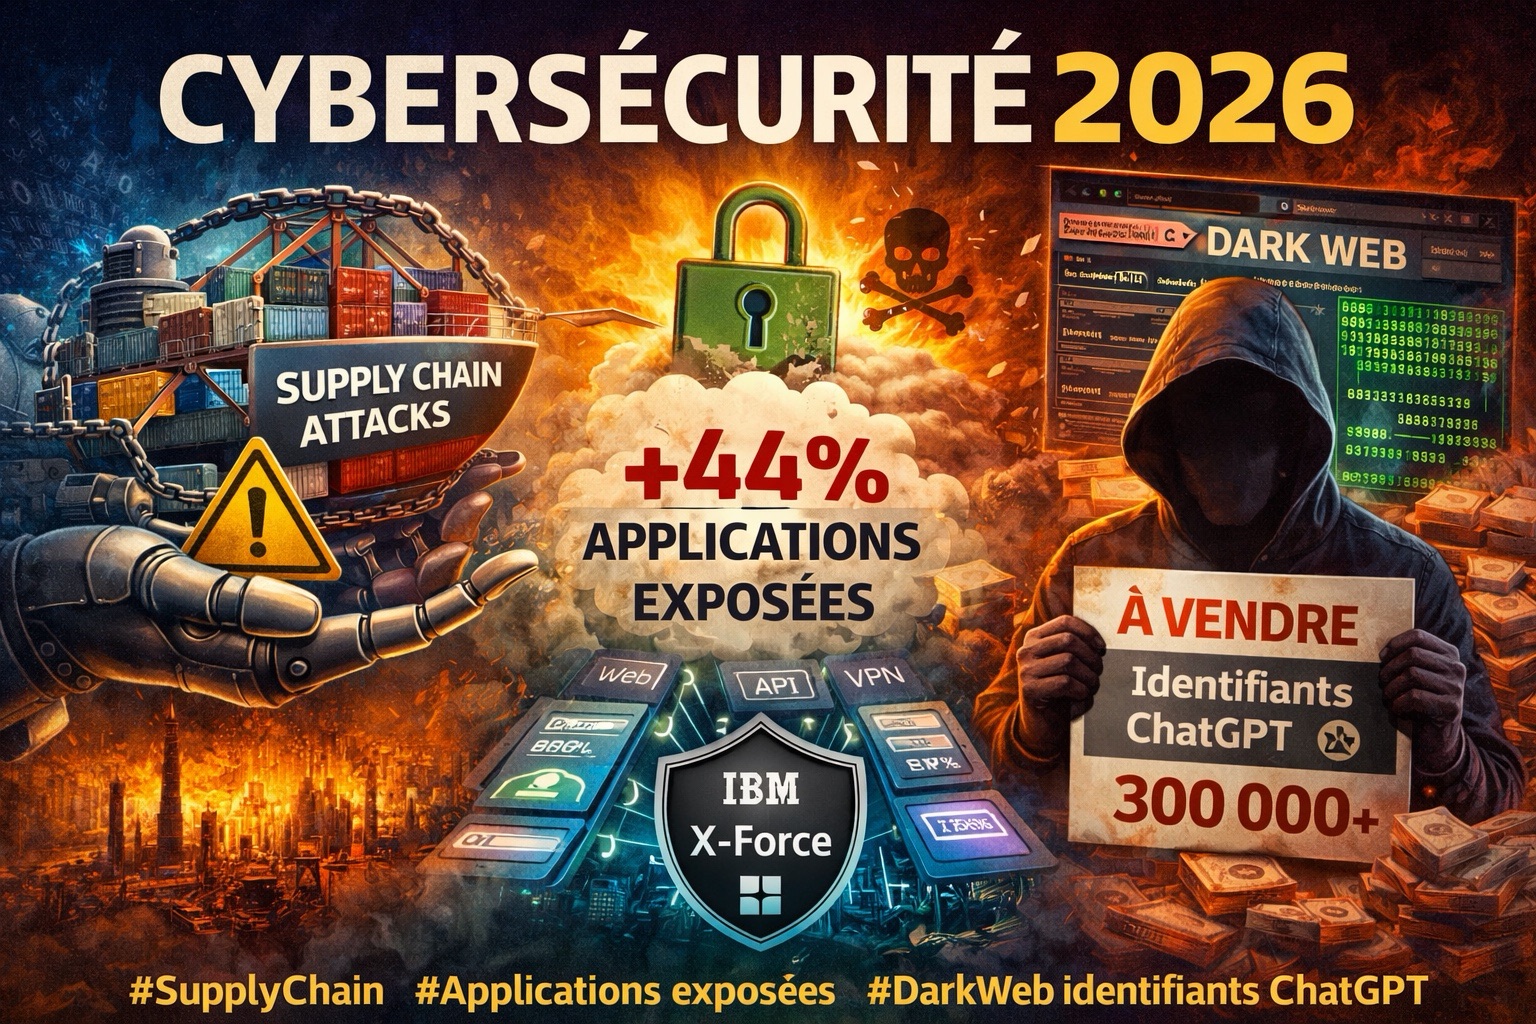
Cybersécurité 2026 : pourquoi les attaquants frappent là où l’entreprise est la plus exposée
Cybersécurité 2026 : IBM alerte sur l’explosion des attaques supply chain, la hausse de 44 % de l’exploitation des applications exposées sur Internet et la vente de plus de 300 000 identifiants ChatGPT sur le dark web. Une analyse des nouvelles priorités des cybercriminels. … Read More

NIS2, DORA, CRA : en 2026, la cybersécurité devient une affaire de direction générale
NIS2, DORA, CRA : pourquoi la cybersécurité devient en 2026 un sujet stratégique de COMEX, de gouvernance et de responsabilité des dirigeants. … Read More

Cybersécurité : pourquoi le maillon faible n’est plus l’utilisateur… mais le comité de direction
Pendant des années, le discours dominant en cybersécurité pointait un coupable unique : l’utilisateur. On l’accusait de cliquer sur des liens douteux, de réutiliser ses mots de passe, de contourner les procédures, ou de brancher des clés USB trouvées dans … Read More