
Pendant longtemps, le système d’information a été considéré comme une fonction de soutien. L’informatique devait fournir des postes de travail, maintenir les applications, gérer les serveurs, sécuriser les accès et intervenir lorsqu’un incident survenait. Elle accompagnait l’entreprise, mais elle n’était pas toujours perçue comme faisant partie de son cœur opérationnel.
Cette vision n’est plus adaptée à la réalité.
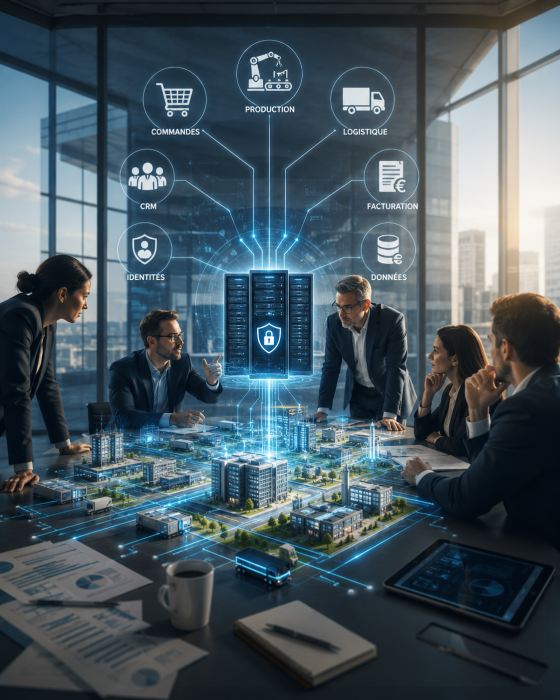
Aujourd’hui, lorsqu’un ERP s’arrête, ce n’est pas seulement un serveur qui tombe. Les commandes ne sont plus enregistrées, les approvisionnements se bloquent, la production ralentit, les stocks deviennent difficiles à localiser et la facturation peut s’interrompre. Lorsqu’un CRM devient indisponible, les commerciaux perdent l’accès à l’historique des clients, aux opportunités en cours, aux prévisions et aux engagements pris. Lorsqu’un système d’identité numérique est compromis, toute la chaîne d’accès aux applications devient suspecte.
Le système d’information ne se contente donc plus d’accompagner l’activité. Il permet à l’entreprise de fonctionner. Il est devenu une infrastructure vitale, au même titre que l’énergie, les bâtiments, les moyens de communication, les équipements industriels ou la chaîne logistique.
L’entreprise fonctionne désormais à travers son système d’information
Dans la plupart des organisations, les processus essentiels sont désormais numériques. Les ventes dépendent du CRM et des plateformes de commande. La production dépend des ERP, des outils de planification, des systèmes industriels et des données de qualité. La logistique dépend des applications de gestion des stocks et des transports. Les ressources humaines dépendent des systèmes de paie, de gestion des temps et des dossiers collaborateurs. La finance dépend des systèmes comptables, des flux bancaires et des outils de consolidation.
Même les activités qui paraissent encore essentiellement physiques reposent sur des chaînes numériques.
Un entrepôt peut disposer de marchandises, de salariés, de quais et de véhicules. Si son système de gestion logistique ne fonctionne plus, il devient rapidement incapable de localiser les produits, de préparer les commandes et d’organiser les expéditions. Une usine peut disposer de machines parfaitement opérationnelles. Si les ordres de fabrication, les nomenclatures, les consignes de production ou les informations de traçabilité ne sont plus accessibles, l’activité peut néanmoins s’arrêter.
Le même phénomène touche les laboratoires, les hôpitaux, les banques, les commerces, les administrations et les entreprises de services. Les collaborateurs peuvent être présents, les bâtiments ouverts et les équipements disponibles. Sans accès aux données, aux identités, aux applications et aux outils de coordination, la continuité de l’activité devient extrêmement difficile.
L’entreprise ne travaille plus à côté de son système d’information. Elle travaille à travers lui.
Une panne informatique est d’abord une panne métier
L’un des principaux obstacles à une bonne gouvernance reste le vocabulaire utilisé pour décrire les incidents.
On parle d’un serveur indisponible, d’une base de données ralentie, d’un dysfonctionnement réseau, d’un problème de stockage ou d’une application qui ne répond plus. Ces descriptions sont techniquement exactes, mais elles ne disent pas toujours ce qui se passe réellement dans l’organisation.
La bonne question n’est pas seulement de savoir quel composant informatique est en panne. Il faut déterminer quelle capacité métier n’est plus assurée.
Une indisponibilité de deux heures peut être presque sans conséquence pour une application secondaire. Elle peut provoquer des pertes importantes lorsqu’elle touche la prise de commandes, les paiements, la production, la logistique, la facturation ou l’accès à des données réglementées.
La criticité dépend donc du processus touché, de la période, des engagements pris envers les clients, des obligations réglementaires et de la capacité à fonctionner en mode dégradé.
Cette approche oblige la DSI et les métiers à travailler ensemble. La DSI connaît les dépendances techniques. Les métiers connaissent les conséquences opérationnelles. La direction générale doit arbitrer le niveau de risque acceptable et les investissements nécessaires pour le réduire.
La cybersécurité est devenue une question de continuité d’activité
La cybersécurité a longtemps été présentée comme un sujet spécialisé, réservé aux experts techniques. Cette vision est aujourd’hui dangereusement réductrice.
Une cyberattaque peut interrompre la production, bloquer les opérations, compromettre les données, empêcher la facturation, perturber les paiements, fragiliser la relation client et engager la responsabilité des dirigeants. Une attaque ne vise pas nécessairement l’informatique pour elle-même. Elle vise ce que l’entreprise ne peut plus faire lorsque son système d’information devient indisponible, compromis ou non fiable.
La compromission d’un compte administrateur, une mauvaise configuration dans le cloud, l’exploitation d’un logiciel non corrigé ou la défaillance d’un fournisseur peuvent ouvrir l’accès à une grande partie du système d’information.
La cybersécurité doit donc être reliée à la continuité, à la résilience, à la gouvernance et à la capacité de décision. Elle ne consiste pas uniquement à installer des outils de protection. Elle suppose de connaître les actifs critiques, de limiter les privilèges, de surveiller les événements, de préparer les scénarios de crise et de tester régulièrement les capacités de reprise.
Une entreprise n’est pas réellement sécurisée parce qu’elle a acheté des solutions. Elle l’est lorsqu’elle sait détecter un incident, contenir son impact, poursuivre les activités prioritaires et restaurer ses services dans des délais maîtrisés.
La direction générale doit poser de nouvelles questions
Dans ce contexte, demander si « l’informatique fonctionne » ne suffit plus. La question est trop générale. Elle produit souvent des réponses rassurantes, mais peu utiles pour comprendre la situation réelle.
La direction générale doit poser des questions plus précises. Quelles sont les capacités métier les plus critiques ? Combien de temps peuvent-elles rester indisponibles ? Quelles données sont indispensables à leur fonctionnement ? Quels fournisseurs représentent une dépendance majeure ? Quels scénarios de crise ont réellement été testés ? Les sauvegardes sont-elles restaurables dans les délais attendus ? Les équipes savent-elles fonctionner temporairement sans leurs outils habituels ? Les responsabilités sont-elles clairement établies en cas d’incident ?
Ces questions ne concernent pas uniquement la DSI. Elles impliquent les métiers, la finance, les opérations, les ressources humaines, les achats, la conformité, la communication et la direction générale.
La DSI peut expliquer les risques techniques, proposer des architectures et organiser les dispositifs de reprise. Elle ne peut pas décider seule de la durée d’interruption acceptable d’une activité, du niveau de risque supportable ou du montant à investir dans la résilience.
Ces décisions sont des décisions de management.
La résilience ne se déclare pas, elle se démontre
De nombreuses organisations disposent de plans de continuité, de procédures de crise, de politiques de sauvegarde et de présentations rassurantes. Mais l’existence d’un document ne garantit pas la capacité réelle à redémarrer.
Une sauvegarde n’a de valeur que si elle peut être restaurée. Un plan de reprise n’a de valeur que s’il a été testé. Un site de secours n’a de valeur que si les flux peuvent réellement y être redirigés. Une procédure de crise n’a de valeur que si les responsabilités, les moyens de communication et les critères de décision sont connus avant l’incident.
La résilience repose donc sur des preuves.
Il faut tester les sauvegardes, simuler les interruptions, mesurer les temps de reprise, vérifier les dépendances et corriger les écarts. Il faut aussi confronter les plans théoriques à la réalité du terrain. Une architecture peut être techniquement redondée tout en restant dépendante d’un même fournisseur, d’un même réseau, d’une même équipe ou d’un même compte administrateur.
La résilience ne résulte pas d’un document bien présenté. Elle résulte d’une capacité réelle à continuer, à décider et à redémarrer.
Le problème n’est pas toujours technologique
Une infrastructure moderne peut rester fragile si les responsabilités sont floues, si les dépendances ne sont pas connues ou si personne ne sait réellement qui décide en situation de crise.
À l’inverse, une architecture imparfaite peut être rendue plus robuste lorsqu’elle est correctement documentée, supervisée et soutenue par des procédures éprouvées.
Les principales faiblesses apparaissent souvent dans les interfaces. Entre la DSI et les métiers. Entre les équipes internes et les prestataires. Entre les projets et l’exploitation. Entre la cybersécurité et la continuité d’activité. Entre les engagements contractuels et les capacités réelles. Entre les décisions du comité de direction et leur exécution opérationnelle.
C’est précisément dans ces zones que le management doit reprendre sa place.
Le numérique ne peut pas être gouverné uniquement par l’achat de technologies. Il doit être gouverné par des responsabilités, des priorités, des risques et des résultats attendus.
Dans les organisations que j’ai accompagnées, la différence ne venait presque jamais d’un outil miraculeux. Elle venait de la capacité à établir les faits, à rendre les arbitrages explicites, à identifier les responsables et à vérifier que les décisions produisaient réellement l’effet attendu.
Faire du système d’information une décision de management
Considérer le système d’information comme une infrastructure vitale ne signifie pas transformer tous les dirigeants en experts techniques. Cela signifie leur donner les moyens de comprendre les conséquences des choix effectués.
Faut-il accepter une dépendance forte à un fournisseur unique ? Faut-il investir dans une architecture plus résiliente ? Quel niveau de disponibilité est réellement nécessaire ? Quelles données doivent être protégées en priorité ? Quels processus doivent reprendre en quelques minutes, quelques heures ou quelques jours ?
Toutes ces décisions ont un coût. Mais l’absence de décision en a également un.
Lorsque les arbitrages ne sont pas explicites, l’entreprise accepte malgré elle un niveau de risque qu’elle ne connaît pas toujours. Elle découvre alors ses dépendances au moment de la panne, de l’attaque ou de la rupture d’un fournisseur.
La performance numérique commence par une prise de conscience simple : l’entreprise ne fonctionne plus à côté de son système d’information. Elle fonctionne à travers lui.
Comprendre, apprendre, décider et agir
C’est l’un des constats qui structure mon livre « Révolution Numérique ! ».
La transformation numérique ne consiste pas à empiler des outils, à multiplier les projets ou à suivre toutes les tendances technologiques. Elle commence par la compréhension du rôle réel que le numérique joue dans l’organisation.
Le premier chapitre du livre pose précisément cette question : que devient l’entreprise lorsque son système d’information n’est plus un simple support, mais une infrastructure essentielle à son activité ?
L’ouvrage propose une lecture accessible des grands enjeux auxquels les organisations sont confrontées : gouvernance, intelligence artificielle, cybersécurité, données, cloud, compétences, management, organisation, souveraineté et transformation des métiers.
Il s’adresse aux dirigeants, aux membres de comités exécutifs, aux managers, aux responsables métiers, aux professionnels de l’informatique, aux consultants, aux étudiants, aux enseignants et à toutes celles et ceux qui souhaitent mieux comprendre les transformations en cours.
Son ambition repose sur quatre verbes : comprendre, apprendre, décider et agir.
Comprendre les dépendances et les risques. Apprendre à distinguer les promesses des capacités réelles. Décider en connaissance de cause. Agir avec méthode et vérifier les résultats.
Car une transformation numérique ne devient durable que lorsqu’elle se traduit par une capacité réelle de l’organisation à mieux fonctionner, mieux décider et mieux résister aux crises.
Quelle place le système d’information occupe-t-il réellement dans ton organisation ? Est-il encore considéré comme une fonction support ou est-il déjà gouverné comme une infrastructure vitale ?
Le livre « Révolution Numérique ! » est disponible sur Amazon : https://www.amazon.fr/dp/B0H7FD2XW3
#TransformationNumérique, #Management, #Gouvernance, #DSI, #IntelligenceArtificielle, #Cybersécurité
En savoir plus sur GDL T&C
Subscribe to get the latest posts sent to your email.